Nacional
 Por
La Jornada
Publicado el domingo, 20 de septiembre del 2026 a las 20:35
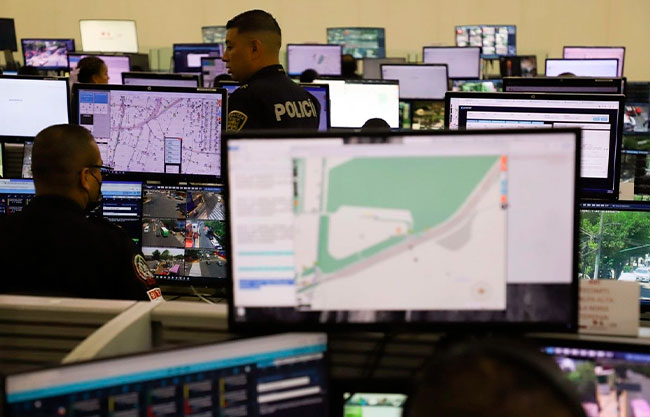
Ciudad de México.– Alrededor de 52 empresas y entidades mexicanas fueron atacadas en el primer semestre de 2026 por un programa malicioso de secuestro de información, dejando a México como el segundo país de América Latina con el mayor número de ataques según un informe llamado Ransomware en LATAM – Primer Semestre de 2026 de SCILabs. El panorama de amenazas digitales en América Latina experimentó una aceleración crítica durante la primera mitad del año.
Según el reporte, publicado a través de las redes sociales de la empresa, los incidentes de secuestro de datos aumentaron un 25.54 por ciento frente al semestre previo, registrando al menos 290 ataques formales en la región. México se posicionó como uno de los blancos más vulnerables, concentrando cerca del 18 por ciento del total de las ofensivas dirigidas principalmente a servicios financieros, manufactura y entidades públicas.
El sector servicios (19.66 por ciento) es el más atacado debido a su alta dependencia de plataformas digitales para mantener la continuidad operativa; mientras que el gubernamental con 11.72 por ciento es blanco de interés por el valor estratégico de los datos ciudadanos y la infraestructura crítica.
Sin embargo, detrás de este repunte cuantitativo opera una transformación estructural en las tácticas del cibercrimen. El informe Compromise Report 2026 de Lumu Technologies advierte que los grupos extorsivos abandonaron los ataques “ruidosos” o de fuerza bruta para adoptar una estrategia de intrusión sigilosa conocida como low-and-slow. La premisa de la defensa perimetral ha quedado obsoleta: hoy las organizaciones deben asumir que el adversario ya se encuentra dentro de su red.
El estudio detalla que los ciberdelincuentes están priorizando la evasión conductual mediante el uso de herramientas legítimas (Living-off-the-Land), redes privadas virtuales (VPN) y anonimizadores, los cuales encabezan los indicadores de compromiso globales. A esto se suma la proliferación de infostealers (ladrones de información) como Lumma Stealer y herramientas de distribución de tráfico como Keitaro, utilizadas como puente para ingresar silenciosamente.
La combinación de ambos informes evidencia que América Latina enfrenta bandas altamente fragmentadas pero quirúrgicas. Mitigar este escenario exige abandonar la detección pasiva y migrar hacia el monitoreo continuo de anomalías de red en tiempo real.
Notas Relacionadas
Más sobre esta sección Más en Nacional
Hace 1 hora
Hace 1 hora
Hace 1 hora
Hace 2 horas
Hace 3 horas
Hace 3 horas
Hace 3 horas
Hace 3 horas
Hace 3 horas
Hace 4 horas
Hace 4 horas
Hace 4 horas